Лазерная атака за $250 000 вскрыла защиту микроконтроллера RP2350
Ledger Donjon нашла способ обойти защиту RP2350-A4: сфокусированный ИК-лазер и лабораторное оборудование за ~$250 000 позволили включить отладочный интерфейс и прочитать OTP-память. Raspberry Pi изучила отчёт и отказалась от новой ревизии чипа, назвав атаку разрушительной и узконаправленной.
Первоисточник: www.raspberrypi.com
Что произошло: суть находки Ledger Donjon
Команда Ledger Donjon сообщила Raspberry Pi об уязвимости в защищённом микроконтроллере RP2350-A4. Исследователи повторно активировали отладочный интерфейс на чипе, где он должен был быть заблокирован, и прочитали содержимое OTP-памяти. Raspberry Pi подтвердила: находка соответствует уровню призовых работ первого Hacking Challenge, но не требует выпуска новой ревизии чипа.
Как работает лазерная атака на RP2350-A4
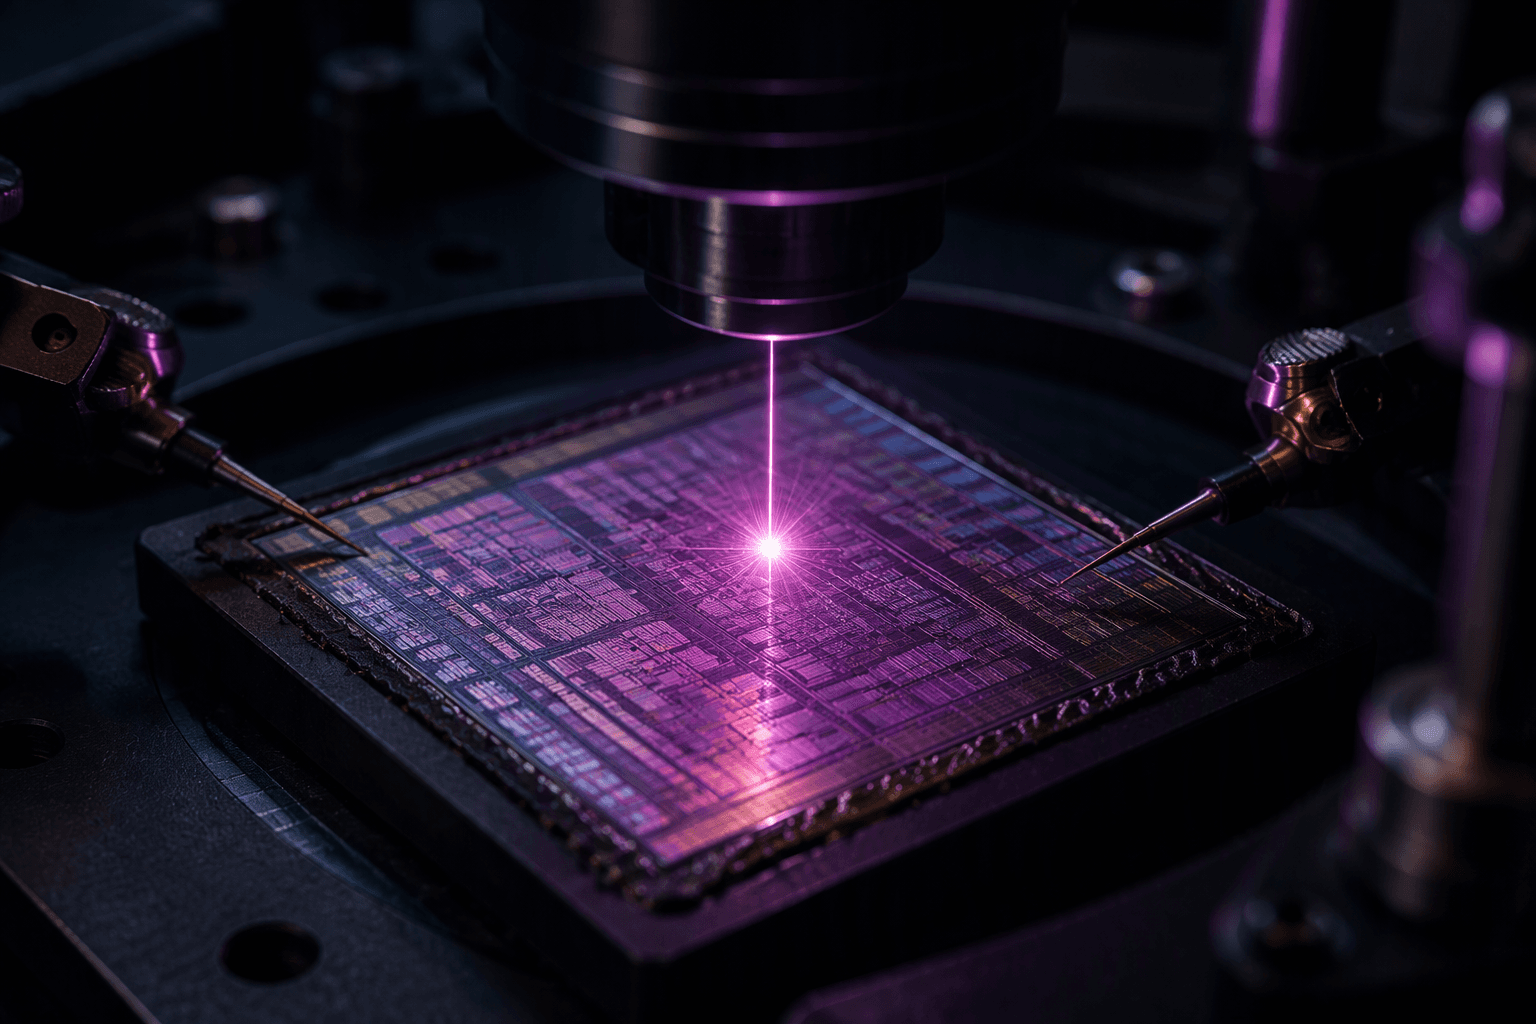
Атака основана на локальном воздействии сфокусированного инфракрасного лазера на конкретные участки кристалла. Исследователи определили зоны, чувствительные к лазерному излучению, и с его помощью изменяли содержимое отдельных регистров. Это позволило обойти блокировку отладочного интерфейса и получить доступ к OTP-памяти.
- Чип извлекают и декапсулируют — вскрывают корпус для доступа к кристаллу.
- С помощью микроскопии и лазера находят участки, влияющие на защитные регистры.
- Сфокусированным ИК-лучом изменяют состояние этих регистров, снимая блокировку debug-интерфейса.
- Через открытый отладочный интерфейс считывают содержимое OTP-памяти.
Стоимость и требования к атаке: $250 000 и лаборатория
| Параметр | Значение |
|---|---|
| Стоимость оборудования | Около $250 000 |
| Тип оборудования | Специализированная микроскопия и лазерная установка |
| Необходимые навыки | Высокая квалификация в области fault injection и работы с кристаллами |
| Характер атаки | Разрушительная: чип извлекается и декапсулируется |
| Область воздействия | Одно устройство при использовании уникальных ключей |
Реакция Raspberry Pi: почему респин не нужен
Raspberry Pi изучила отчёт и пришла к выводу, что выпуск новой ревизии чипа не требуется. В компании отметили: атака разрушительная, требует декапсуляции чипа, предполагает наличие редких навыков и дорогостоящего оборудования. При использовании уникальных ключей для каждого устройства последствия ограничиваются одним экземпляром.
Связь с первым Hacking Challenge и Courk
На первом Hacking Challenge один из победителей, Courk, использовал самодельную ИК-лазерную установку для воздействия на ревизию A2 чипа RP2350. Эта брешь была закрыта обновлением boot ROM в текущей ревизии A4. Новая находка Ledger Donjon отличается: она затрагивает уже A4 и требует значительно более сложного оборудования.
Второй Hacking Challenge: side channel analysis
Второй Hacking Challenge Raspberry Pi посвящён анализу побочных каналов (SCA). Срок приёма работ продлевали дважды, но победитель пока не определён — несколько команд подошли близко к решению. Челлендж завершится в конце следующего месяца, после чего ожидается обновление информации.
Что это значит для разработчиков и производителей устройств
- Атака требует физического доступа к чипу, его извлечения и декапсуляции — для массовых устройств в эксплуатации это маловероятный сценарий.
- При использовании уникальных ключей на каждое устройство компрометация ограничивается одним экземпляром.
- Для критичных применений стоит оценивать риски физических атак и применять дополнительные меры защиты на уровне системы.
- Raspberry Pi не планирует респин RP2350 на основании этого отчёта, поэтому текущие партии чипов остаются актуальными.
Нужно ли менять RP2350 в существующих проектах из-за этой уязвимости?
Нет. Raspberry Pi не выпускает новую ревизию, так как атака разрушительная, требует лабораторного оборудования и при уникальных ключах затрагивает только одно устройство.
Можно ли провести такую атаку без дорогого оборудования?
Нет. Для атаки нужны специализированная микроскопия и лазерная установка общей стоимостью около $250 000, а также высокая квалификация.
Чем эта находка отличается от взлома Courk на первом Hacking Challenge?
Courk использовал самодельную ИК-лазерную установку и атаковал ревизию A2; уязвимость закрыли обновлением boot ROM в A4. Ledger Donjon атаковала уже A4 с более сложным оборудованием.
Когда будут известны результаты второго Hacking Challenge?
Второй челлендж по анализу побочных каналов продлён и завершится в конце следующего месяца; победитель пока не объявлен.