Supply-chain атака на Ledger: в криптокошелёк вживили модем с eSIM
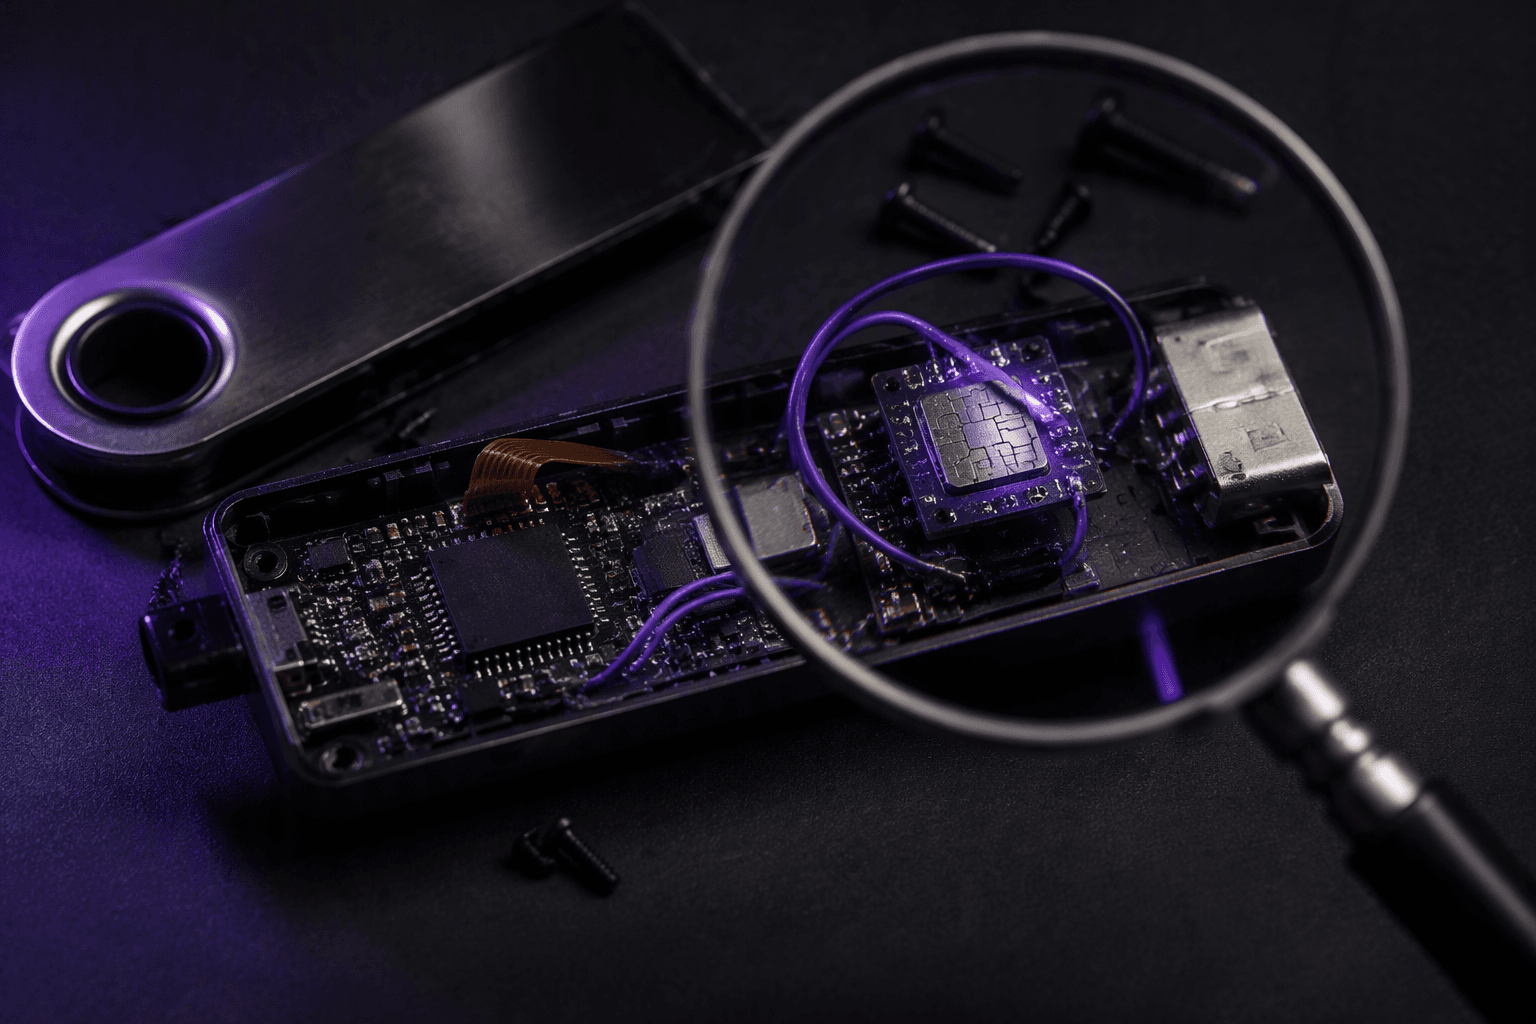
Ledger подтвердил случай неавторизованного аппаратного импланта у одного пользователя. По неофициальным данным, дистрибьютор CryptoBilis модифицировал устройства, добавляя плату с сотовым модемом и eSIM для перехвата данных с дисплея. Продажи приостановлены, идёт расследование.
Первоисточник: habr.com
Что случилось: официальное заявление Ledger от 10 октября
10 октября Ledger официально признал наличие «неавторизованного аппаратного импланта» у одного пользователя, средства которого были украдены. Устройство приобретено у официального дистрибьютора Ledger в Малайзии — компании CryptoBilis. По просьбе Ledger дистрибьютор приостановил продажи криптокошельков на время расследования. Это всё, что следует из официального заявления производителя.
Как устроен имплант: плата с сотовым модемом и eSIM
Согласно неофициальным сообщениям в соцсетях, устройства, реализуемые CryptoBilis, модифицировали до продажи: в корпус добавляли плату с сотовым модемом и eSIM. Плата перехватывала данные с дисплея и не вмешивалась в основную криптографическую функциональность — такое вмешательство было бы проще выявить.
Почему перехват дисплея обходит криптографию
Криптография аппаратного кошелька защищает закрытые ключи от извлечения, но не предотвращает утечку информации, отображаемой на экране. Доступ к данным дисплея — адресам получателя, суммам транзакций — позволяет готовить мошенничество или атаку, не взламывая саму криптографию. Поэтому перехват дисплея считается обходным путём, который сложнее обнаружить стандартными проверками прошивки.
Роль дистрибьютора CryptoBilis и приостановка продаж
CryptoBilis — официальный дистрибьютор Ledger в Малайзии. После инцидента по просьбе Ledger компания приостановила продажи криптокошельков на время расследования. Это подтверждает, что проблема может затрагивать устройства, приобретённые через официальные каналы, а не только на вторичном рынке.
Что известно из неофициальных сообщений и фото импланта
Подробности инцидента пока доступны в виде неофициальных сообщений в соцсетях. В них утверждается, что модификации подвергались устройства, продаваемые CryptoBilis, а также приводятся фотографии импланта. Официального подтверждения этих деталей от Ledger или независимых экспертов на момент публикации нет.
Какие данные могли быть скомпрометированы
Поскольку имплант перехватывал данные с дисплея, потенциально скомпрометированы адреса получателей, суммы транзакций и любые другие сведения, выводимые на экран во время работы с кошельком. Закрытые ключи и seed-фразы, если они не отображались на экране, вероятно, остаются защищёнными, но полная картина зависит от сценария использования устройства.
Как проверить свой аппаратный кошелёк на модификацию
- Проверьте целостность упаковки и наличие защитных пломб при покупке.
- Сравните внешний вид устройства с официальными изображениями на сайте Ledger: обратите внимание на швы, вес и дополнительные разъёмы.
- Подключите устройство к официальному приложению Ledger Live и проверьте подлинность прошивки.
- При возможности проведите визуальный осмотр внутренней платы (только если у вас есть опыт и это не нарушает гарантию).
- Свяжитесь с поддержкой Ledger при любых подозрениях.
Рекомендации владельцам Ledger
- Покупайте устройства только у официальных продавцов, указанных на сайте Ledger.
- Избегайте покупок на маркетплейсах и у сомнительных продавцов.
- При получении устройства проверьте его на признаки вскрытия.
- Используйте официальное ПО Ledger Live для проверки подлинности.
- Если есть подозрения, не вводите seed-фразу и обратитесь в поддержку.
Безопасность цепочки поставок: что это значит для рынка
Инцидент демонстрирует, что supply-chain атаки на аппаратные кошельки могут осуществляться через официальных дистрибьюторов. Это подрывает доверие к каналу продаж и подчёркивает необходимость многоуровневой проверки устройств. Производителям, вероятно, придётся усилить контроль за логистикой и внедрить дополнительные средства обнаружения модификаций.
Ограничения информации и открытые вопросы расследования
На данный момент официальное заявление Ledger ограничивается признанием факта импланта и приостановкой продаж CryptoBilis. Детали атаки, масштаб распространения модифицированных устройств и точный механизм перехвата данных остаются неизвестными. Расследование продолжается, и редакция будет следить за обновлениями.
Безопасно ли покупать Ledger у официального дистрибьютора?
Официальные дистрибьюторы обычно обеспечивают подлинность, но данный инцидент показывает, что даже официальный канал может быть скомпрометирован. Рекомендуется дополнительно проверять устройство при получении.
Как отличить оригинальный Ledger от модифицированного?
Признаки модификации могут включать несоответствие веса, наличие дополнительных разъёмов, следы вскрытия корпуса. Также следует проверить устройство через Ledger Live и при подозрениях обратиться в поддержку.
Что делать, если я купил Ledger у CryptoBilis?
Рекомендуется прекратить использование устройства, не вводить seed-фразу и связаться с поддержкой Ledger для получения инструкций. Также следите за официальными обновлениями расследования.