Как настроить безопасный доступ к домашнему серверу из интернета: VPN, reverse proxy, HTTPS и MFA
Пошаговое руководство: почему нельзя открывать админ-панели напрямую, как построить схему клиент → VPN/overlay → reverse proxy → сервис, настроить WireGuard или Tailscale, HTTPS через Let's Encrypt, MFA, firewall и мониторинг. Чек-лист и частые ошибки.
Прямой проброс порта админ-панели (например, 8006, 8080, 9090) в интернет — самый быстрый способ потерять сервер. Панели сканируются автоматически, а брутфорс и эксплуатация уязвимостей веб-приложений происходят в течение часов после появления порта в сканерах. Правильная схема: сначала закрытая сеть (VPN или overlay), затем единая точка входа (reverse proxy), затем HTTPS и MFA, и только потом — сервис.
Почему нельзя выставлять админ-панели напрямую в интернет
- Массовое сканирование: боты перебирают диапазоны портов и находят открытые панели за минуты.
- Брутфорс: слабые пароли и отсутствие лимитов попыток ломаются автоматически.
- Уязвимости веб-панелей: XSS, RCE, обход аутентификации — патчи выходят позже, чем эксплойты.
- Отсутствие шифрования: HTTP-панель отдаёт пароли и токены в открытом виде.
- Утечка метаданных: версия ПО и заголовки сервера упрощают подбор эксплойта.
Базовая архитектура безопасного удалённого доступа
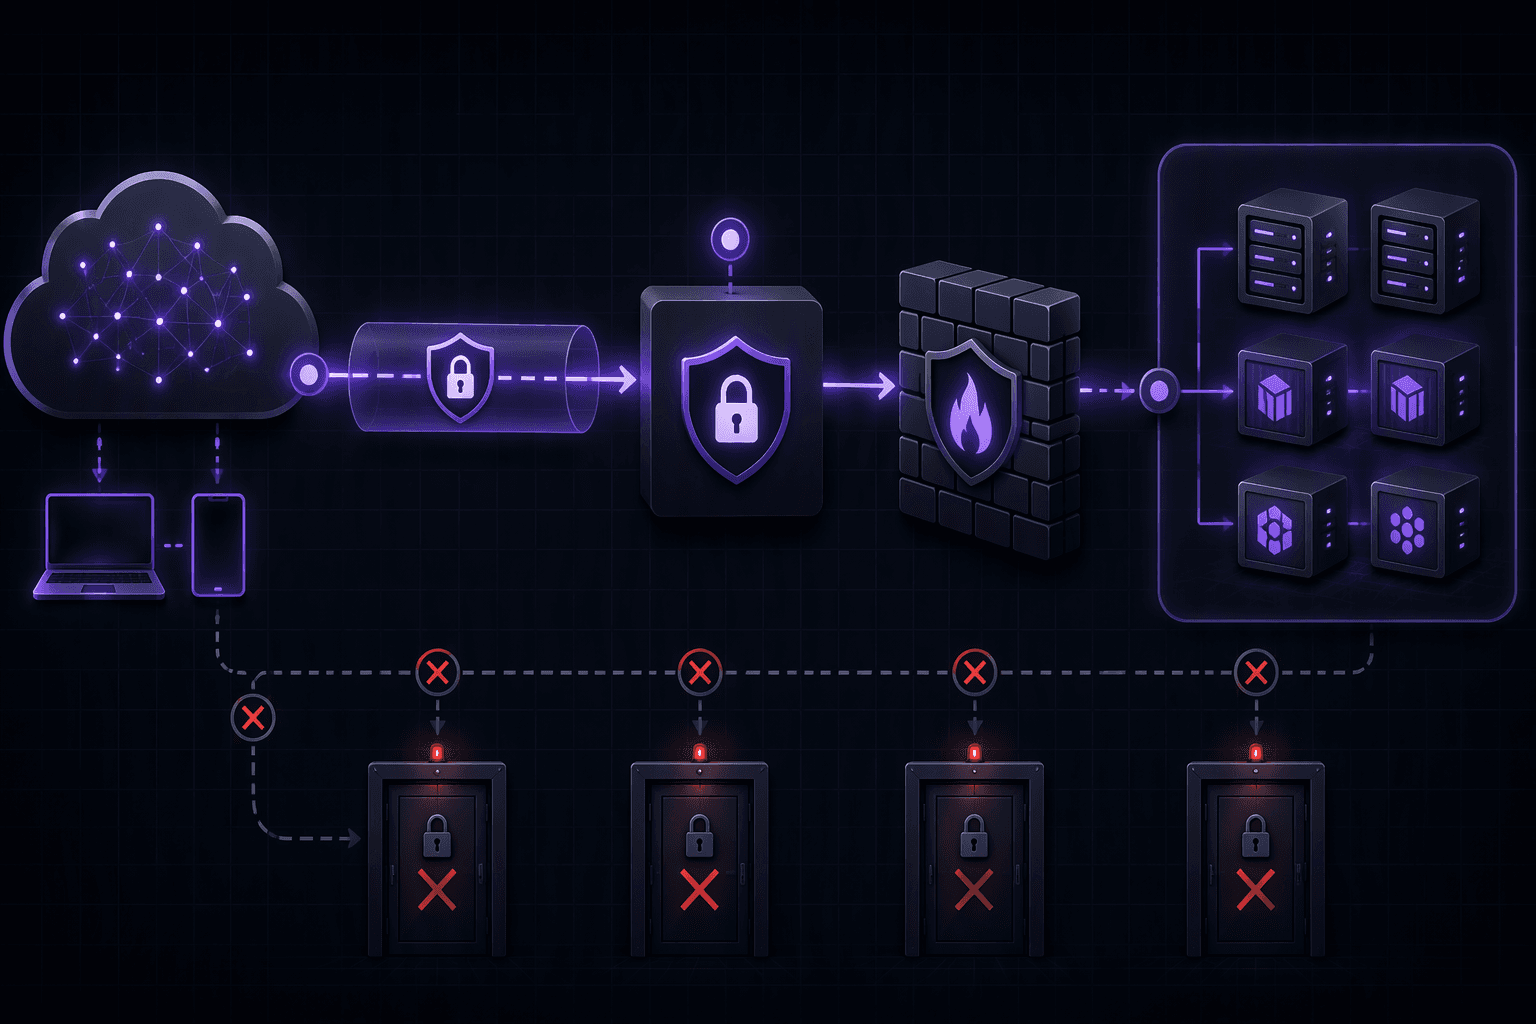
Цепочка выглядит так: клиент → VPN/overlay-сеть → reverse proxy → сервис. Каждый слой решает свою задачу и не дублирует остальные.
| Слой | Задача | Что даёт |
|---|---|---|
| VPN/overlay | Шифрованный туннель, скрытие портов | Сервер не виден из интернета |
| Reverse proxy | Единая точка входа, TLS-терминация | Один порт 443, изоляция бэкендов |
| HTTPS | Шифрование трафика, доверие | Защита от перехвата и MITM |
| MFA | Подтверждение личности | Защита от кражи пароля |
| Firewall | Фильтрация трафика | Закрытие лишних портов |
VPN vs Tailscale vs WireGuard: что выбрать
| Решение | Тип | NAT traversal | Сложность | Когда выбирать |
|---|---|---|---|---|
| WireGuard | Self-hosted VPN | Требует проброса UDP или relay | Средняя | Нужен полный контроль и один вход |
| Tailscale | Overlay (mesh) | Автоматический | Низкая | Много устройств, нет белого IP |
| Headscale | Self-hosted overlay | Автоматический | Средняя | Хочется Tailscale без чужого координатора |
Настройка WireGuard для домашнего сервера
- Установите wireguard-tools на сервер и клиент.
- Сгенерируйте приватный и публичный ключи: wg genkey | tee privatekey | wg pubkey > publickey.
- Опишите интерфейс сервера в /etc/wireguard/wg0.conf.
- Добавьте пир для каждого клиента с его публичным ключом.
- Укажите AllowedIPs: для сервера — подсеть клиентов, для клиента — подсеть сервера или 0.0.0.0/0.
- Включите интерфейс: wg-quick up wg0 и systemctl enable wg-quick@wg0.
# /etc/wireguard/wg0.conf (сервер)
[Interface]
Address = 10.10.0.1/24
ListenPort = 51820
PrivateKey = <SERVER_PRIVATE_KEY>

[Peer]
# клиент-ноутбук
PublicKey = <CLIENT_PUBLIC_KEY>
AllowedIPs = 10.10.0.2/32Tailscale и overlay-сети
- Установите клиент на сервер и устройства, авторизуйте их в одном tailnet.
- Настройте ACL: разрешайте только нужные порты и узлы, запрещайте всё остальное.
- Включите MagicDNS для доступа по именам вместо IP.
- Используйте Tailscale SSH вместо открытого порта 22.
- Для self-hosted варианта разверните Headscale и задайте собственный координатор.
Reverse proxy: Nginx, Caddy, Traefik
| Решение | Плюсы | Минусы |
|---|---|---|
| Nginx | Зрелость, гибкость, документация | Ручная настройка TLS и конфигов |
| Caddy | Автоматический HTTPS из коробки | Меньше тонких настроек |
| Traefik | Автообнаружение сервисов, Docker | Сложнее для новичка |
Reverse proxy публикует сервисы через один вход (443) и изолирует бэкенды: сервисы слушают только localhost или внутреннюю сеть. Проксирование настраивается по домену или пути, а TLS завершается на прокси.
HTTPS и сертификаты
- Let's Encrypt через ACME: автоматическое получение и продление сертификатов.
- Wildcard-сертификаты через DNS-01 challenge для поддоменов.
- HSTS: заголовок Strict-Transport-Security после проверки HTTPS.
- Редирект HTTP → HTTPS обязателен.
- Не используйте самоподписанные сертификаты для публичных сервисов.
MFA и управление доступом
- Включите TOTP или аппаратные ключи (WebAuthn) для панелей и SSH.
- Настройте SSO (Authentik, Authelia) перед сервисами.
- Ограничьте доступ по IP или подсети VPN.
- Используйте SSH-ключи вместо паролей, отключите root-логин.
- Ведите отдельные учётные записи для сервисов, не переиспользуйте пароли.
Firewall и сегментация сети
# ufw: базовые правила
ufw default deny incoming
ufw default allow outgoing
ufw allow from 10.10.0.0/24 to any port 22 proto tcp
ufw allow 443/tcp
ufw enable- Закройте все порты, кроме 443 (и 51820/udp для WireGuard).
- Разделите сеть на VLAN: серверы, IoT, клиенты.
- Вынесите публичные сервисы в DMZ.
- Проверяйте открытые порты: ss -tulpn, nmap снаружи.
- Не открывайте 22 наружу — только через VPN.
Мониторинг, обновления и реакция на инциденты
- Собирайте логи (journald, Loki, Grafana).
- Настройте fail2ban для SSH и веб-панелей.
- Включите автообновления безопасности (unattended-upgrades).
- Следите за CVE используемого ПО.
- План при компрометации: изолировать узел, сменить ключи и пароли, проверить persistence, восстановить из бэкапа.
Чек-лист безопасного доступа к домашнему серверу
- Закрыть все входящие порты, кроме необходимых.
- Поднять VPN или overlay-сеть.
- Настроить reverse proxy с HTTPS.
- Включить MFA и SSO.
- Настроить firewall и сегментацию.
- Включить логирование и fail2ban.
- Настроить автообновления и бэкапы.
- Проверить доступ снаружи и убедиться, что панели недоступны.
Можно ли обойтись без VPN, если есть reverse proxy и HTTPS?
Нет. Reverse proxy и HTTPS защищают трафик, но панель остаётся доступной из интернета. VPN/overlay скрывает сервис от сканеров и добавляет слой аутентификации.
Что выбрать: WireGuard или Tailscale?
WireGuard — если есть белый IP и нужен полный контроль. Tailscale — если нет белого IP, много устройств и важна простота. Headscale — компромисс: overlay без чужого координатора.
Нужен ли MFA, если доступ только через VPN?
Да. VPN-ключ может быть украден вместе с устройством. MFA на панелях и SSH снижает риск даже при компрометации туннеля.
Как проверить, что сервер не виден из интернета?
Сканируйте внешний IP через nmap или онлайн-сервисы. В выводе должны быть только явно разрешённые порты (например, 443 и 51820/udp), а панели — недоступны.